今天科技圈另一个很热的话题,不是模型,而是年龄验证。
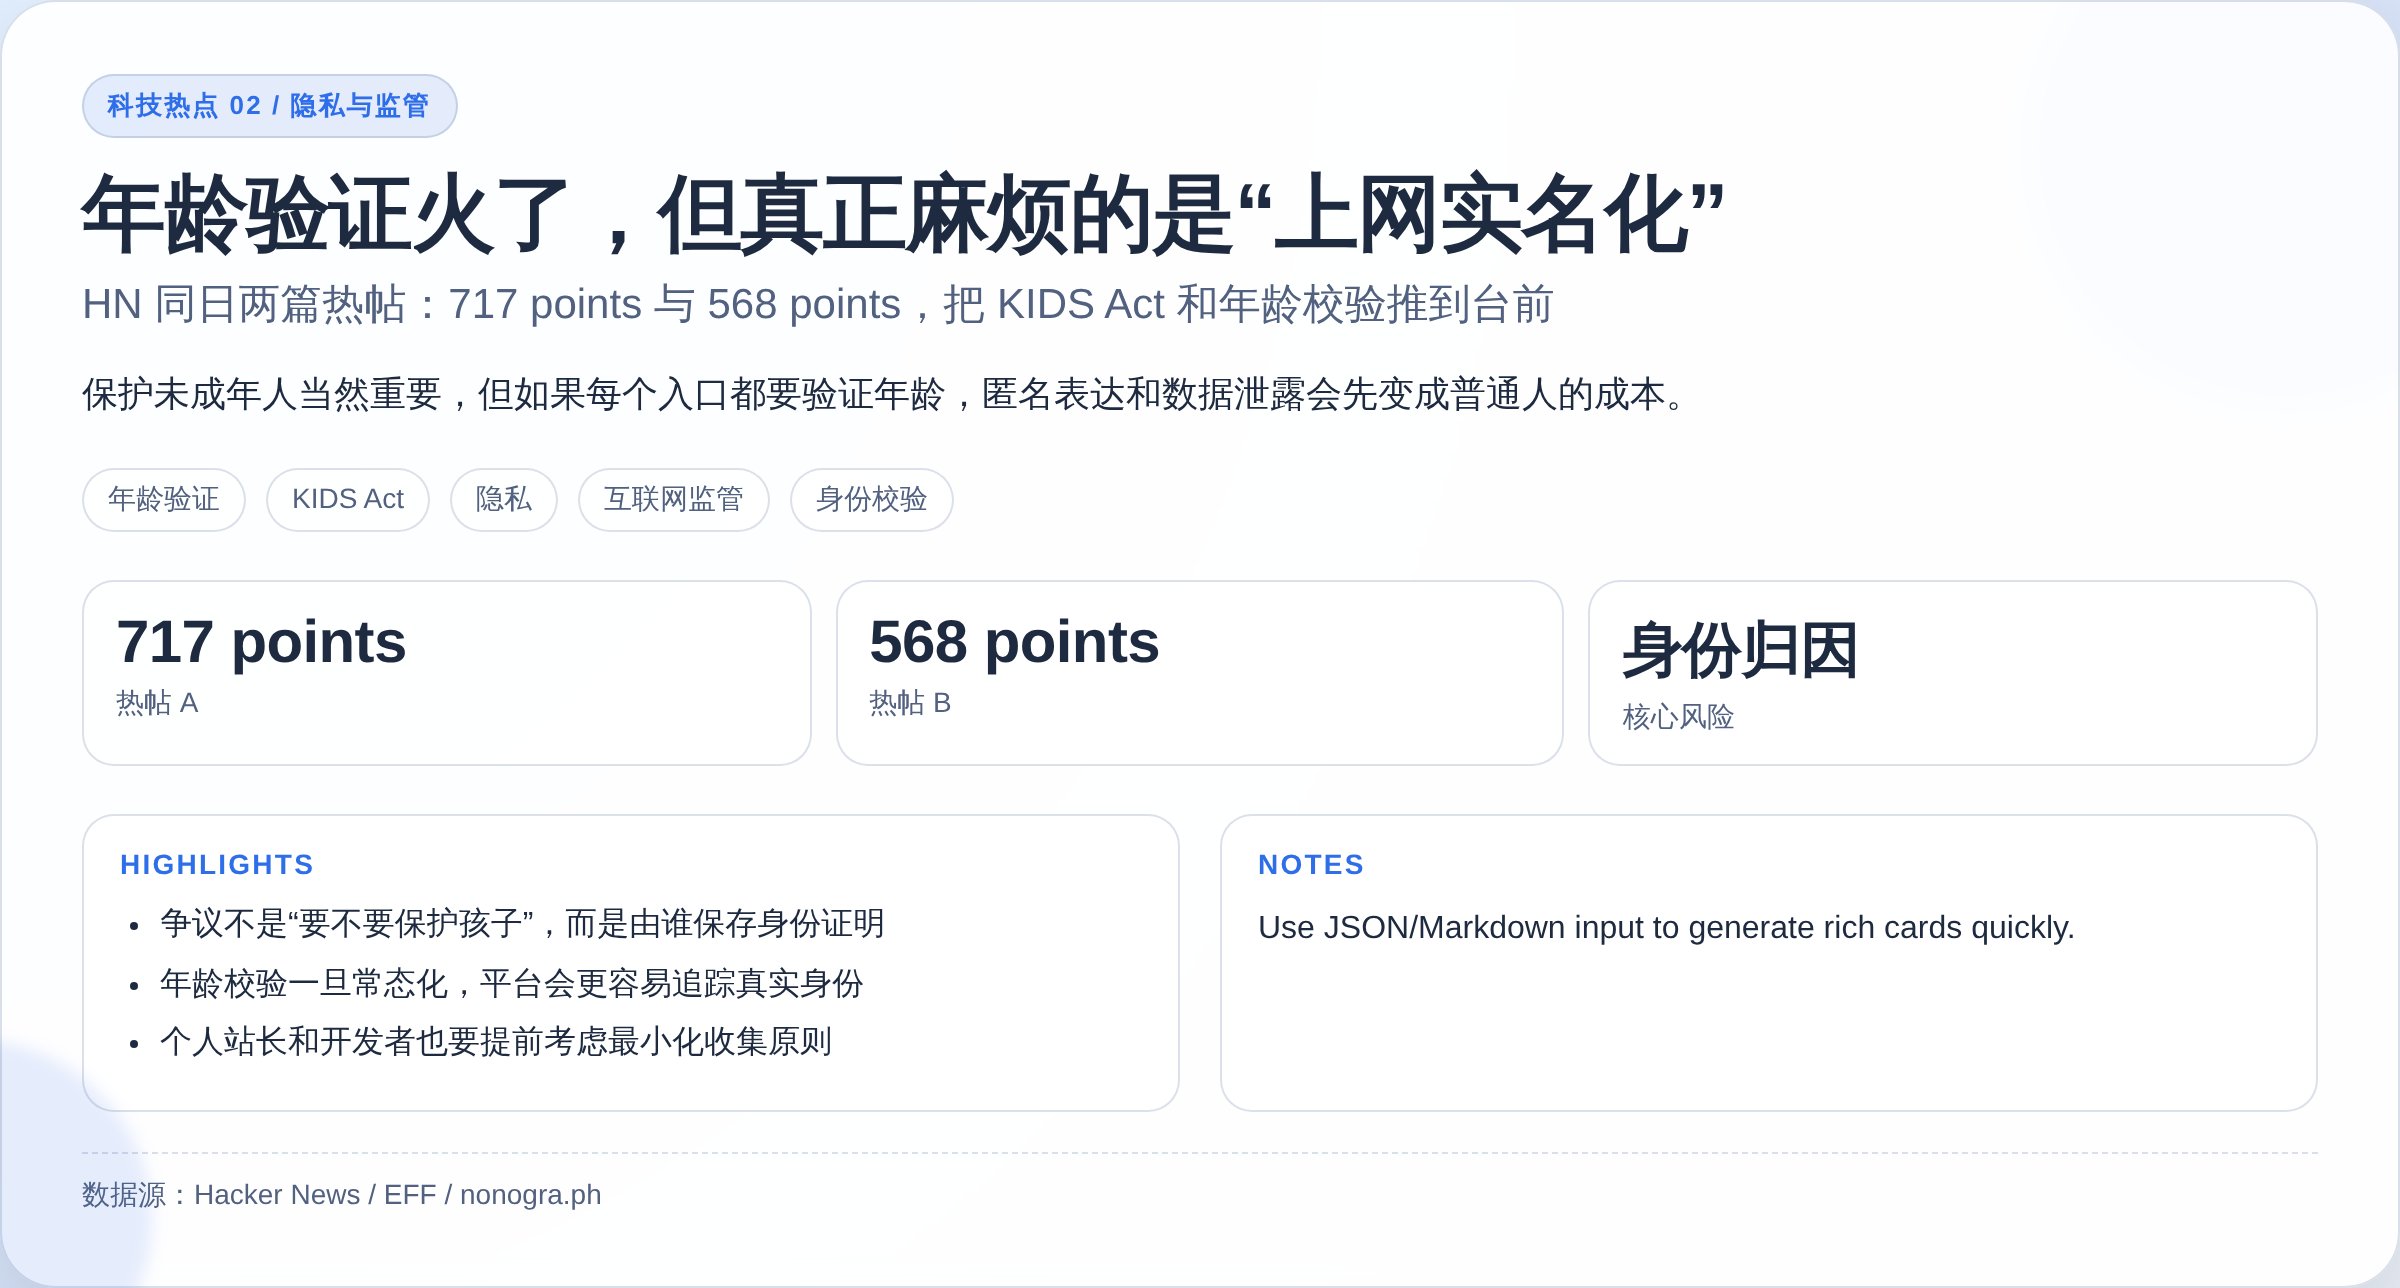
Hacker News 同时有两篇相关内容冲到前排:一篇讨论“年龄验证会不会变成自动归因言论的前奏”,我看到时有 717 points;另一篇来自 EFF,标题指向 KIDS Act 可能要求更多线上年龄检查,热度是 568 points。
这事表面上是保护未成年人,实际争议点却更尖锐:如果每个网站都要验证你是谁,互联网还能不能保留一点匿名空间?
年龄验证为什么突然变成大问题
很多人第一反应会说,限制未成年人接触不适合的内容,这不是应该的吗?问题不在目标,而在实现方式。
年龄验证不是一个按钮。它通常意味着平台要引入某种身份凭证、手机号、人脸、证件或第三方校验服务。只要这些流程开始常态化,网站就不再只是知道“这个用户满不满 18 岁”,而是有机会把访问行为和真实身份绑得更紧。
EFF 对 KIDS Act 的批评点就在这里:为了执行年龄限制,平台可能会被推向更普遍的年龄检查机制。而 nonogra.ph 那篇文章更进一步,把它解释成“言论归因”的前奏。
这个说法听上去有点重,但并不离谱。因为一旦身份校验成为默认入口,匿名发言、匿名阅读、匿名搜索都会变贵。
普通用户真正要担心什么
我觉得最该担心的不是“我能不能看某个网站”,而是这三个问题:
第一,谁保存你的证明材料?
如果验证由平台自己做,平台会多拿一份敏感数据。如果交给第三方服务商,第三方又会成为新的集中风险点。
第二,数据会不会被二次使用?
年龄验证产生的数据,本来只应该用于判断年龄。但现实里,只要数据存在,就可能被风控、广告、合规审计、甚至泄露事故牵进去。
第三,小网站怎么办?
大平台可以接合规系统、买验证服务、养法务团队。个人博客、小论坛、独立开发者网站,很可能被成本压到不敢开放部分功能。
对站长和开发者的启发
如果你做网站,别等规则真的压下来才想隐私设计。现在就可以做几件事:
- 能不收集身份数据就不收集。
- 必须验证时,只保存“是否通过”的结果,不保存原始证件。
- 给用户看清楚数据用途和保留时间。
- 把高风险功能拆开,不要全站一刀切实名。
保护未成年人是正当目标,但技术实现不能偷懒。最危险的方案,往往是把复杂问题丢给“验证身份”四个字。
我的判断
年龄验证会继续热下去,因为它站在三个矛盾的交叉点上:儿童保护、平台责任、用户隐私。任何一边都不能简单否定。
但我更偏向一个原则:如果某个方案必须让全体用户交出更多身份信息,才能解决一部分内容治理问题,那它至少应该被非常严格地质疑。
互联网不应该为了让监管更方便,就默认把每个人变成可追踪对象。
资料来源
- Hacker News front page:
Age verification is just a precursor to automated attribution of speech,抓取时为 717 points - Hacker News front page:
The KIDS Act would require age checks to get online,抓取时为 568 points - EFF:
The KIDS Act would require age checks to get online - nonogra.ph:
Age verification is just a precursor to attribution of speech